Introducción
La directiva NIS2 amplió sustancialmente el universo de organizaciones obligadas a demostrar gestión de riesgo en ciberseguridad: energía, sanidad, producción alimentaria, logística, servicios digitales y sus respectivos proveedores.
Para muchas empresas de tamaño medio, la primera reacción es pedir presupuesto a un fabricante de appliances corporativos – y desistir al ver el coste de las licencias anuales. Este artículo muestra que el cumplimiento es sobre todo una cuestión de arquitectura, y que la arquitectura correcta no exige suscripciones.
Qué exige la NIS2 de la infraestructura de red
La directiva es deliberadamente neutra en tecnología, pero tres requisitos se traducen directamente en decisiones de red:
Segmentación de red
Es indefendible que los ordenadores de la oficina, el software de contabilidad, el Wi-Fi de visitantes y las máquinas de producción compartan el mismo espacio de red. Un dispositivo comprometido pasa a tener línea de visión hacia todo lo demás – y así es como un incidente menor se convierte en una parada de producción.
Acceso remoto seguro
Todo el acceso externo – teletrabajo, mantenimiento de proveedores, asistencia remota – tiene que pasar por un túnel cifrado con autenticación de dos factores. En la práctica, esto exige hardware con aceleración criptográfica: sin AES-NI, el caudal de la VPN se convierte en el cuello de botella de la empresa.
Continuidad de negocio
Los sistemas críticos tienen que prever alta disponibilidad y conmutación automática. Una segunda conexión a internet que solo entra en servicio cuando alguien repara en el fallo no cumple el requisito.
La trampa de la licencia por suscripción
Los appliances corporativos tradicionales siguen casi todos el mismo modelo: el equipo tiene un precio de entrada aceptable, y las funciones que importan – IPS/IDS, antivirus de perímetro, filtrado de contenidos – quedan detrás de una licencia anual.
Si la licencia no se renueva, el equipo sigue encendiéndose, pero deja de recibir actualizaciones de firmas. Es decir: pasa a dar una falsa sensación de protección, que en términos de cumplimiento es peor que no tener nada.
Para una empresa de tamaño medio, esto significa un coste recurrente que crece con el número de puestos y que es difícil de prever a cinco años – precisamente el horizonte de una inversión en infraestructura.
La alternativa: hardware industrial con software abierto
pfSense y OPNsense implementan todo lo que la NIS2 exige de la capa de red: VLAN, reglas por zona, VPN con IPsec o WireGuard, IDS/IPS con Suricata, filtrado de DNS, registro centralizado y alta disponibilidad con CARP.
Sin coste de licencia
El software es abierto y lo mantienen comunidades y empresas con actualizaciones regulares. El presupuesto a cinco años se conoce el primer día.
Fiabilidad industrial
Chasis de aluminio sin ventilador: nada de polvo aspirado, nada de rodamientos fallando en un armario de comunicaciones mal ventilado.
Rendimiento empresarial
Procesadores Intel multinúcleo con AES-NI y varios puertos 2.5G o 10G – caudal de VPN que no limita el teletrabajo.
Tres escalones de hardware
| Modelo | Procesador | LAN | Tamaño típico |
|---|---|---|---|
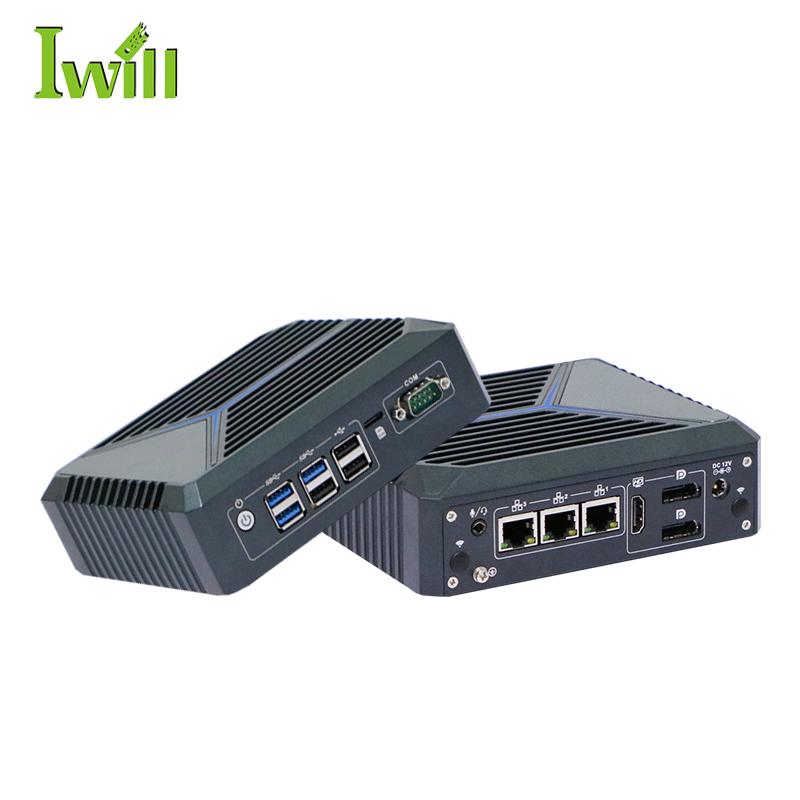
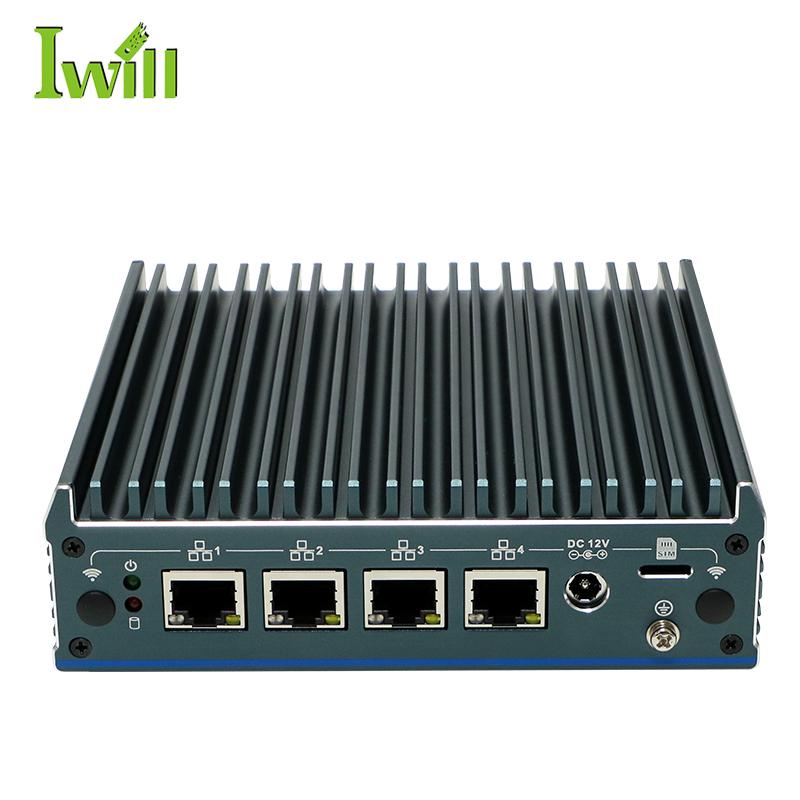
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Oficina o sucursal de hasta 15 puestos |
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | Pyme con separación OT/IT y red de visitantes |
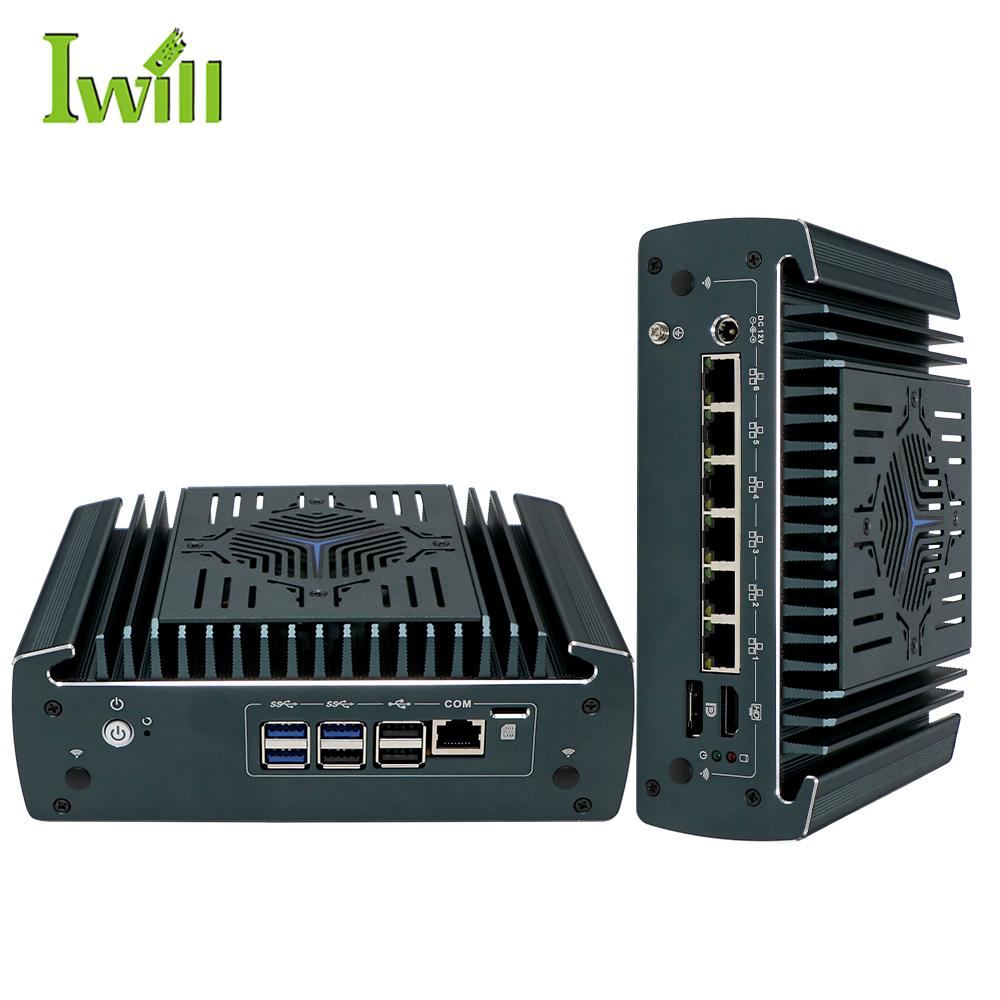
| Nano-N3161 | Intel Core i3/i5/i7 de 12.ª generación | 6x 2.5G (opción PoE) | Sede con IDS/IPS activo y VPN para varias sucursales |
La regla de dimensionado es simple: un puerto por zona de seguridad, más uno para la WAN. Si prevé IDS/IPS activo con inspección en varias interfaces, suba un escalón de procesador – es ahí donde se pierde el caudal.
El lado industrial: seguridad de OT
En entorno fabril, el riesgo tiene una característica propia: ordenadores de oficina gobernando equipos productivos de alto valor y sistemas SCADA que no pueden pararse. Un puesto corriente montado en un armario junto a la línea es, a la vez, un riesgo de seguridad y un riesgo de avería.
La respuesta es la misma por ambos lados: equipo concebido para el entorno – Mini PCs y paneles táctiles industriales que toleran polvo, humedad, vibración y amplitud térmica – colocado en una zona de red propia, con reglas explícitas para todo lo que entra y sale.
Conclusión
El cumplimiento de la NIS2 exige planificación, no presupuestos extraordinarios. Segmentar la red, cifrar el acceso remoto y garantizar la continuidad son decisiones de arquitectura – y todas se implementan con software abierto sobre hardware industrial.
Para el lado de los terminales de producción, vea NIS2, IP65 e IP69 en la industria alimentaria. Para un ejemplo paso a paso de segmentación, vea la guía de configuración de OPNsense.
Appliances para el cumplimiento NIS2
Hardware industrial sin ventilador, con AES-NI y múltiples puertos 2.5G para pfSense y OPNsense.