Firewalls hardware OPNsense/pfSense para empresas
Firewalls y dispositivos de red para proteger su infraestructura
11 productos
 Seguridad de Red
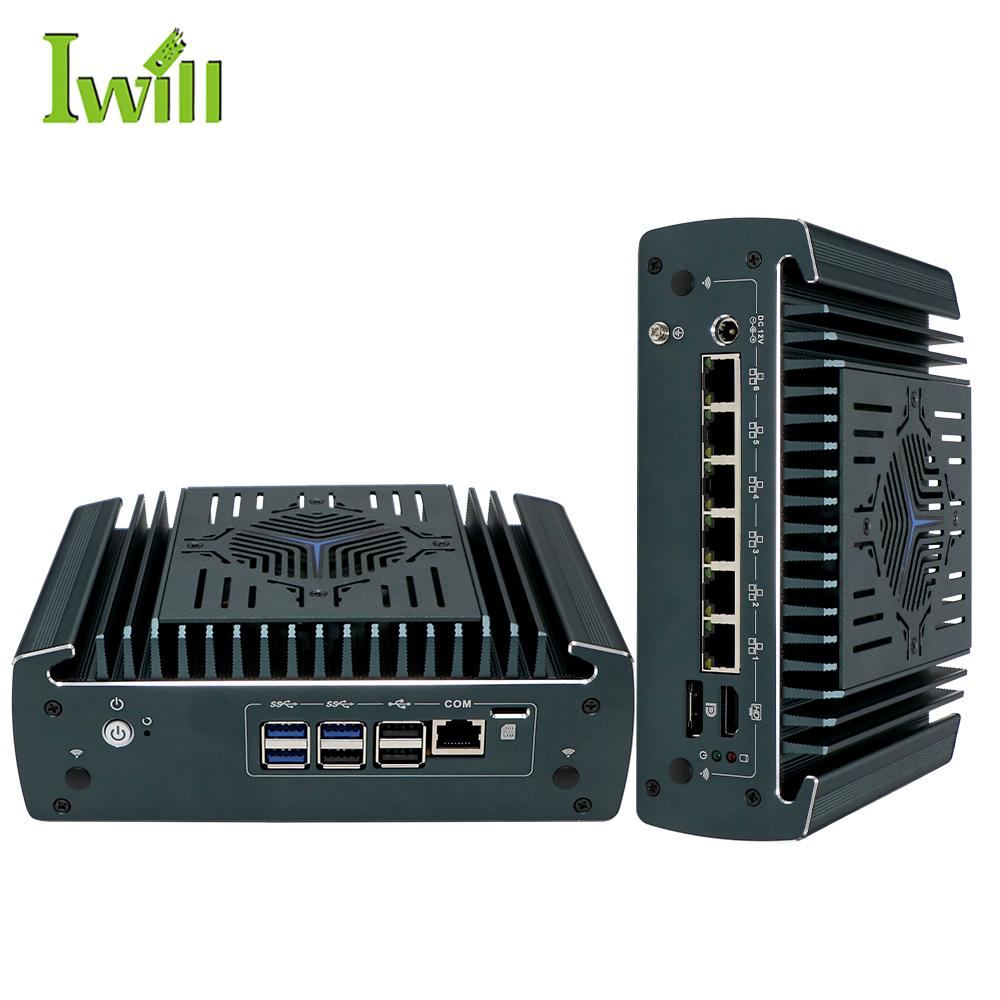
Nano-N3161
Firewall appliance con Intel Alder Lake y 6x 2.5G LAN, opción PoE
 Seguridad de Red
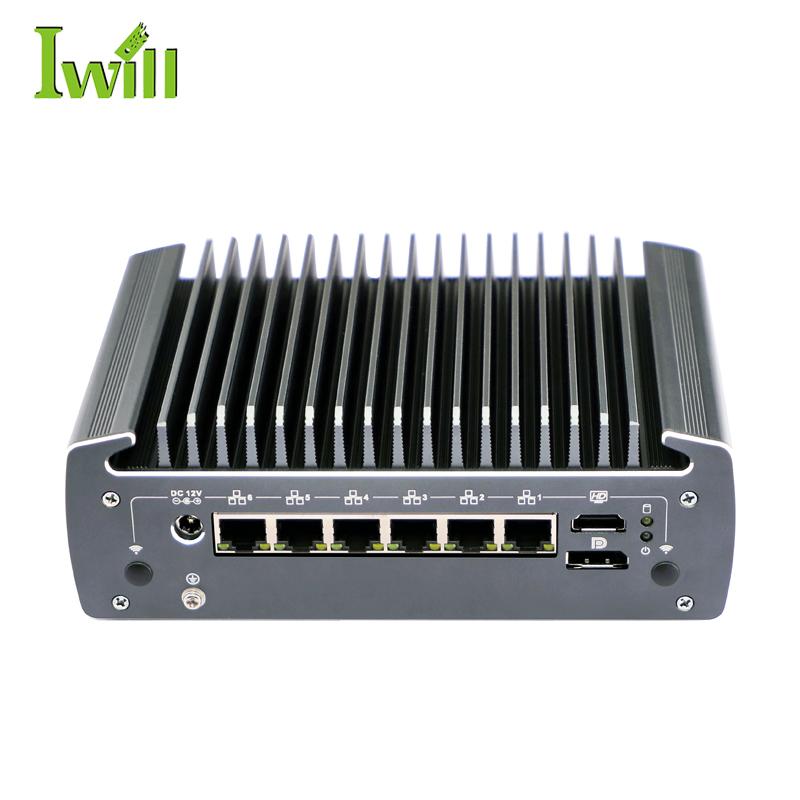
Nano-N3061
Firewall appliance con Intel Comet Lake de 10.ª generación y 6x 2.5G LAN, opción PoE
 Seguridad de Red
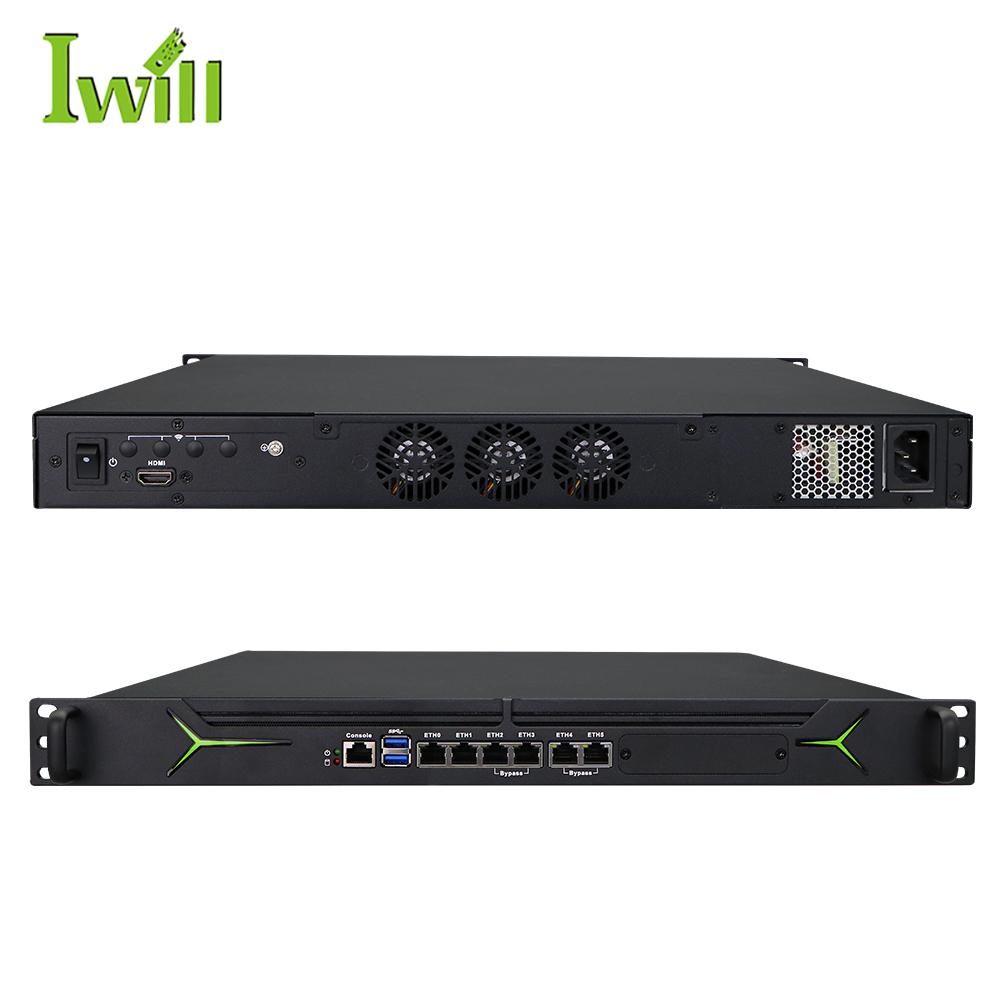
1U6L-ADL
Firewall rack 1U con Intel Alder Lake Desktop y 6x 1G LAN, grupos bypass
 Seguridad de Red
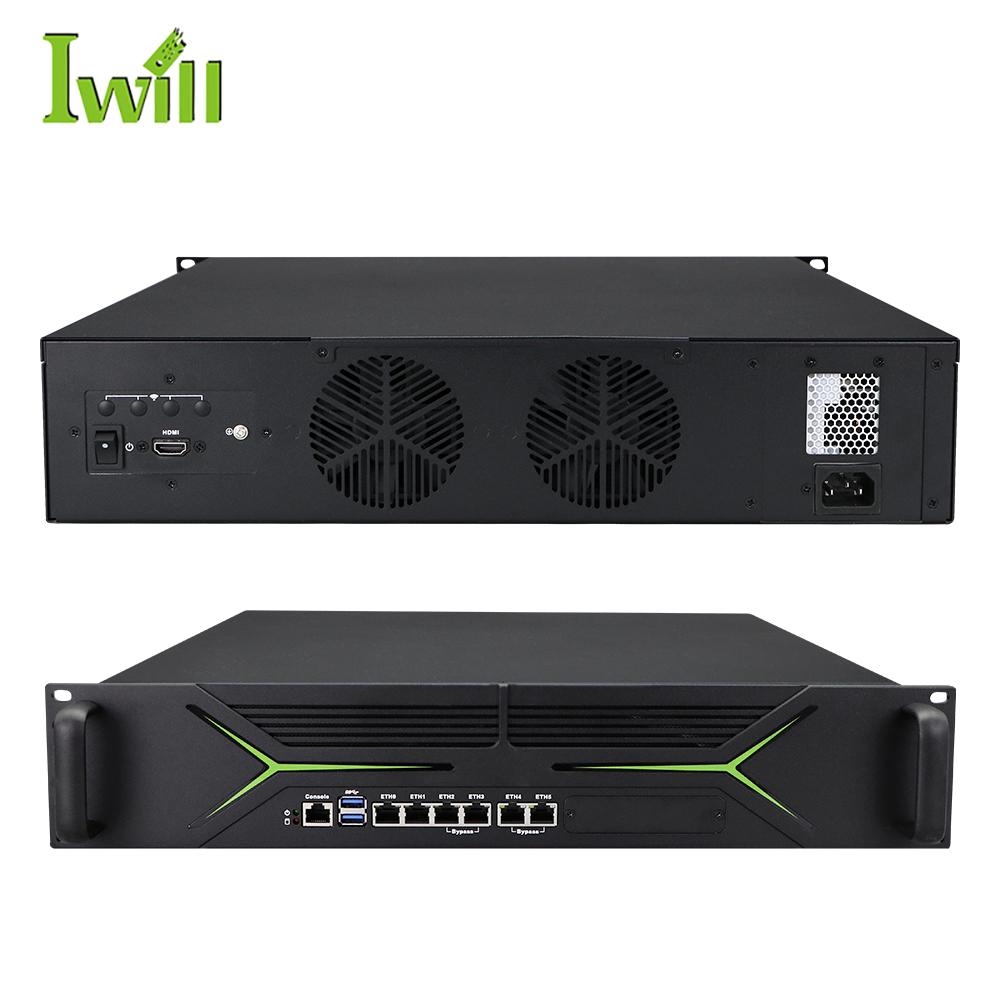
2U6L-ADL
Firewall rack 2U con Intel Alder Lake Desktop y 6x 1G LAN, opción de fuente redundante
 Seguridad de Red
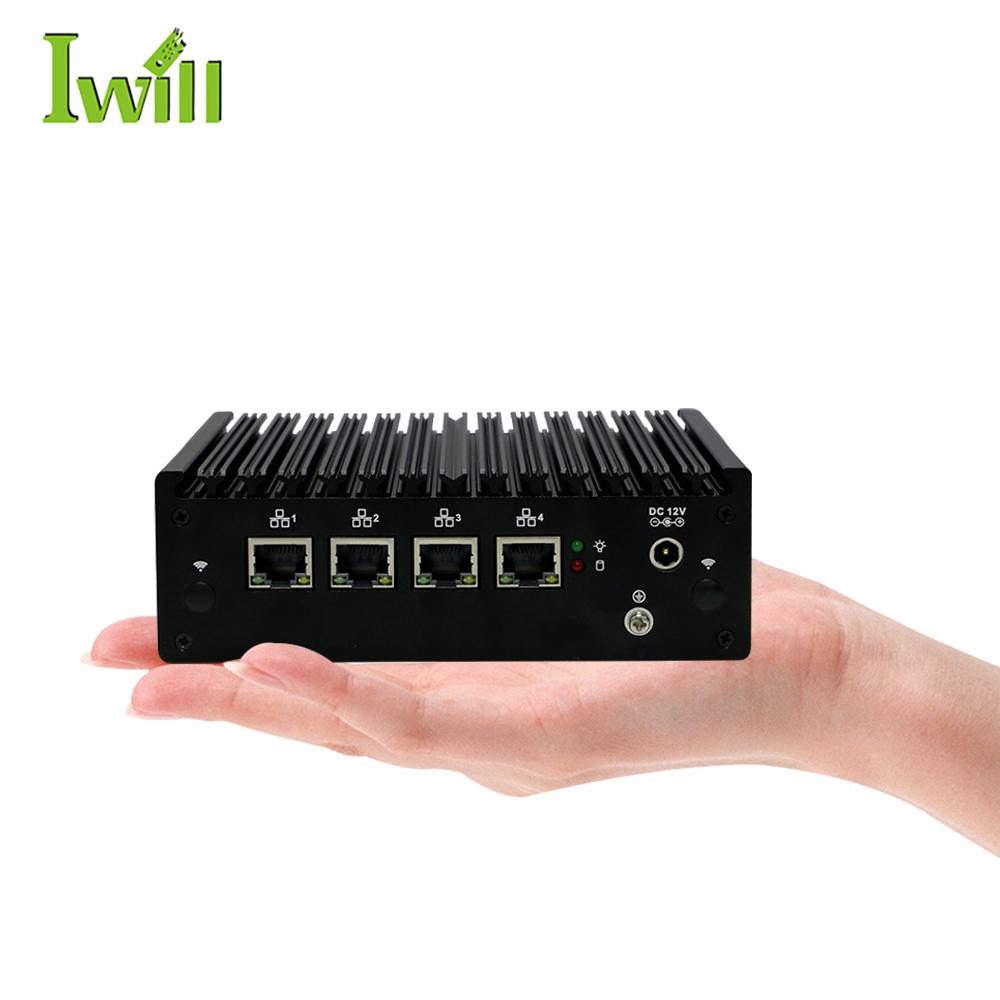
SPC-N5095-4L
Firewall económico con Intel N5095 y 4x 2.5G LAN
 Seguridad de Red
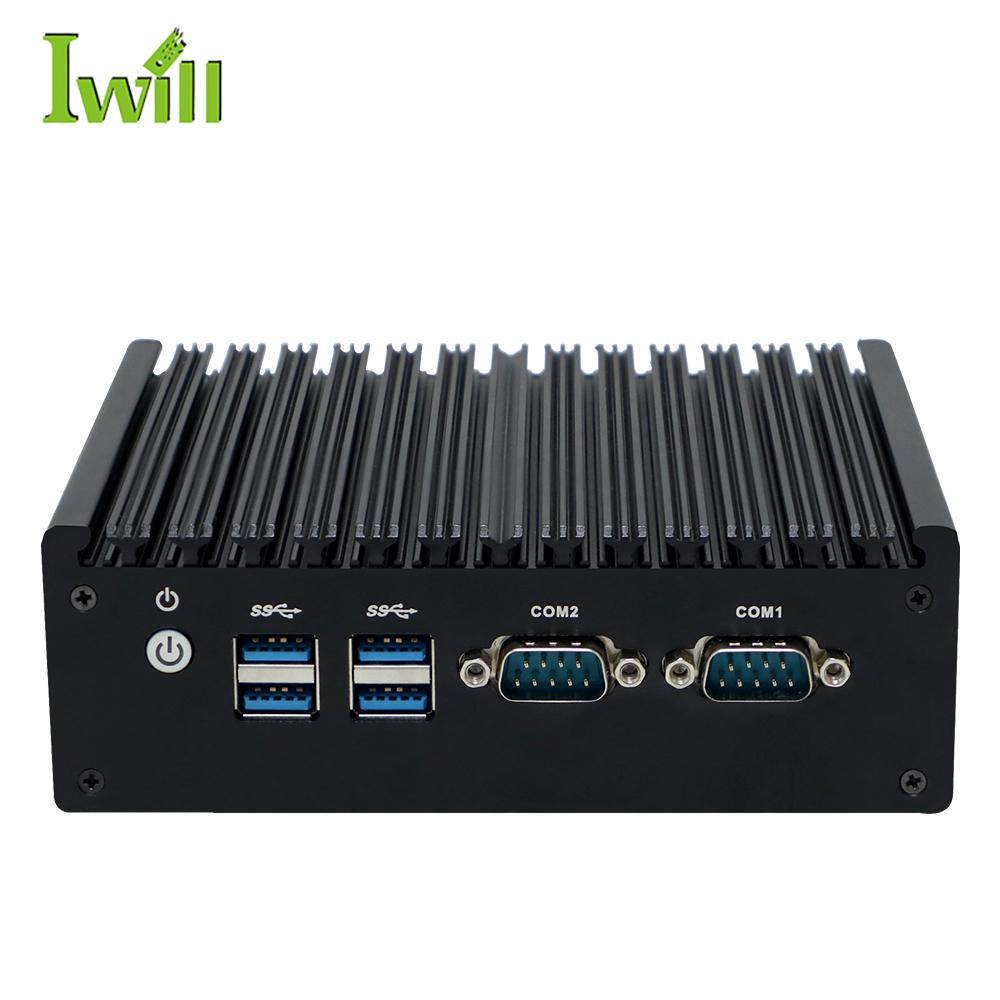
SPC-N5095-2L
Firewall compacto con Intel N5095 y 2x 2.5G LAN
 Seguridad de Red
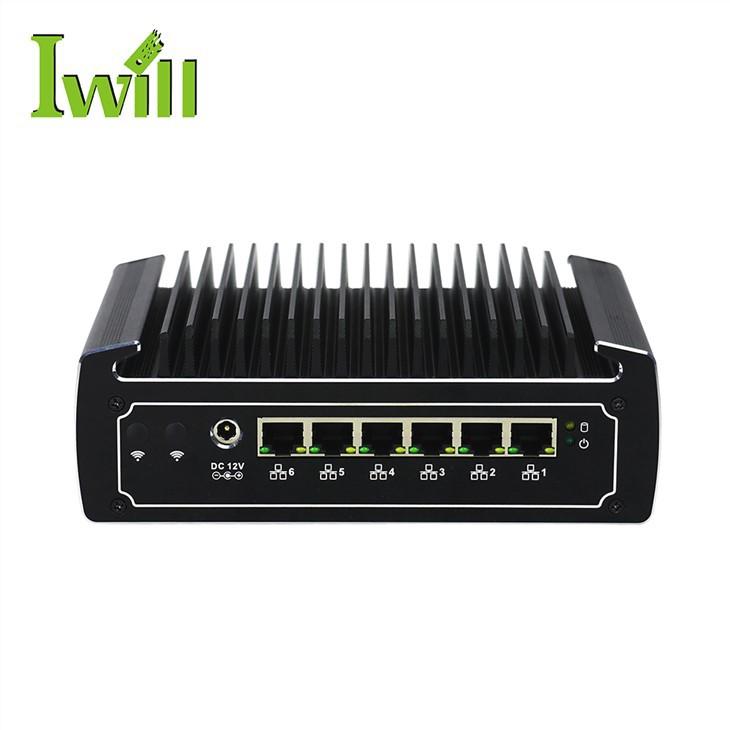
Nano-N18
Appliance de red con Intel Whiskey Lake de 8.ª generación y 6x 1G LAN
 Seguridad de Red
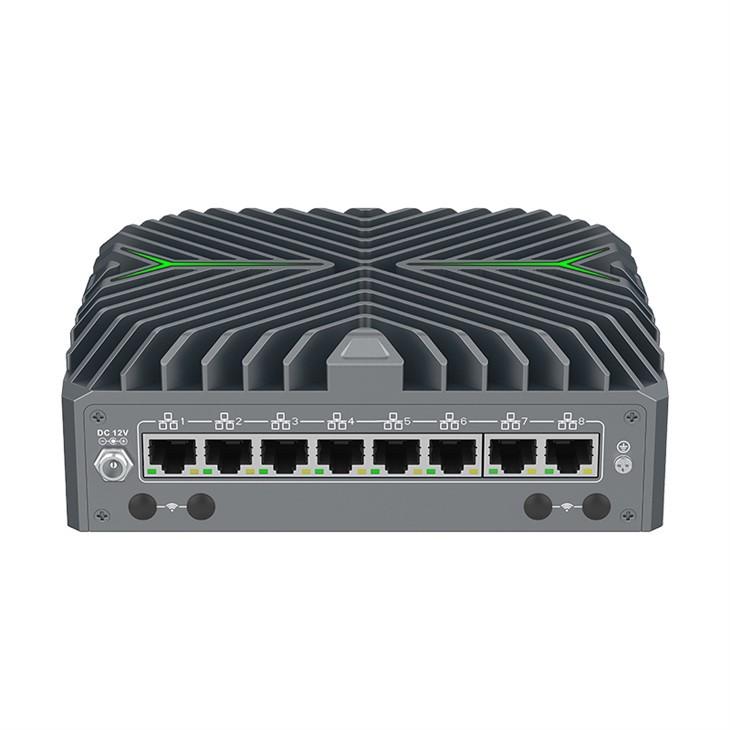
Nano-N3281
Potente appliance de red con Intel Core Ultra y 8x 2.5G LAN, DDR5
1U8L-B75
Firewall rack 1U con chipset Intel B75, 6x GbE LAN, Intel 82583V, pfSense
 Seguridad de Red
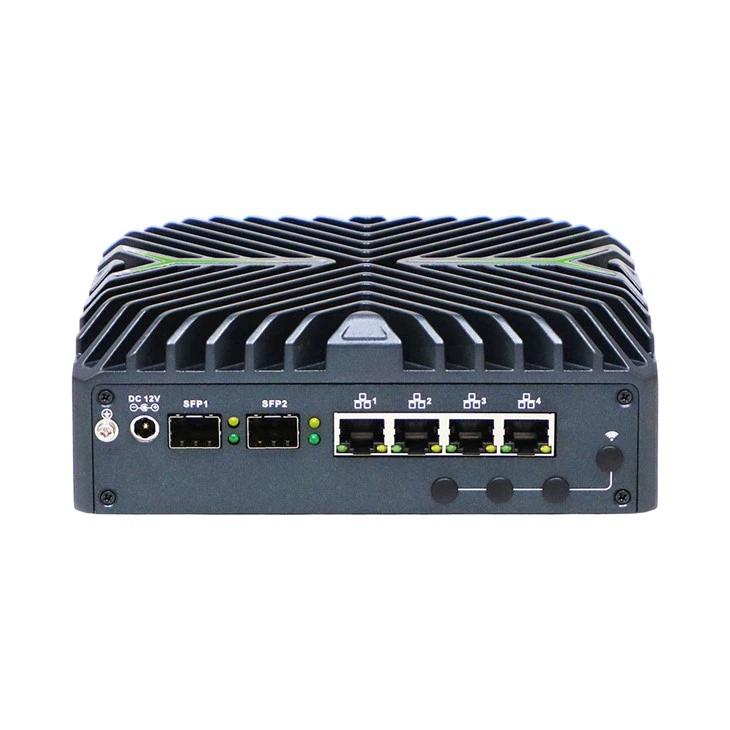
Nano-N3261
Firewall sin ventilador con 10G SFP+, Intel de 12.ª generación, 4x 2.5G LAN, DDR5
 Seguridad de Red
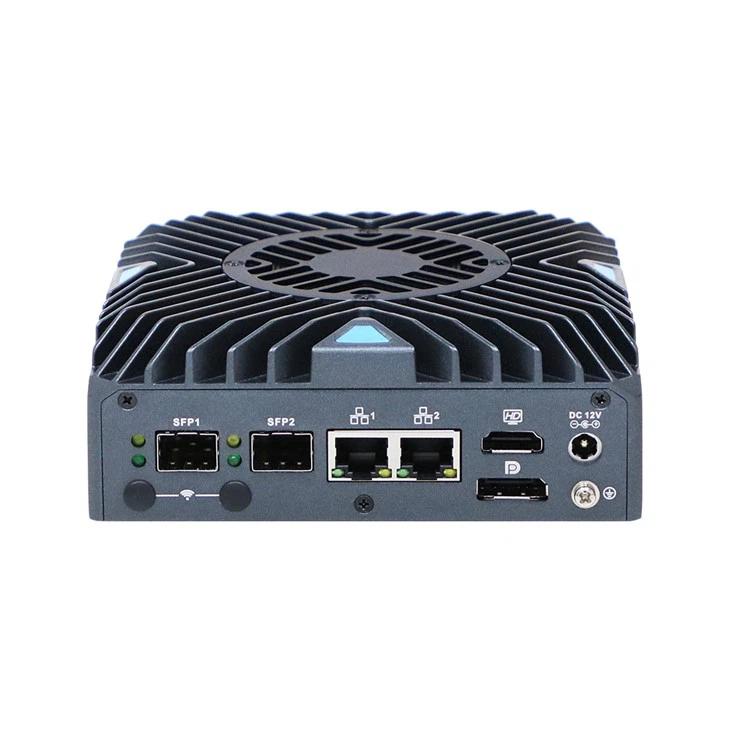
N1342
Mini PC firewall compacto con 2x 10G SFP+, 2x 2.5G LAN, Intel N150, RS232/485
¿Qué es un firewall hardware OPNsense/pfSense?
Un firewall hardware es un ordenador dedicado con varios puertos de red que se sitúa entre Internet y la red interna y decide qué tráfico entra, sale o pasa de un segmento a otro. En lugar de una caja cerrada con licencias anuales, los appliances IWILL son plataformas abiertas en las que se instala OPNsense, pfSense, OpenWrt, VyOS u otra distribución Linux. Así dispone de reglas de cortafuegos, VPN (WireGuard, OpenVPN, IPsec), detección de intrusiones con Suricata, filtrado DNS, balanceo entre operadores y portal cautivo, sin pagar licencias por usuario.
El rendimiento de un firewall depende de tres cosas: el número y la velocidad de los puertos (1G, 2.5G o 10G SFP+), las controladoras de red —las Intel i225/i226 y 82599 son las mejor soportadas en FreeBSD— y el procesador, que marca el caudal real con VPN e IDS/IPS activados. La gama IWILL cubre desde equipos de dos puertos para pequeñas oficinas hasta modelos con ocho puertos 2.5G, puertos 10G SFP+ y servidores en rack de 1U y 2U con bypass de red para centros de datos y operadores.
La directiva europea NIS2 obliga a muchas empresas y organismos a demostrar control sobre su red. Un firewall dedicado con segmentación por VLAN y registros centralizados suele ser el primer paso. Como distribuidor oficial de IWILL para España, podemos entregar el appliance con OPNsense o pfSense preinstalado y con 3 años de garantía.
Aplicaciones de los appliances de red IWILL
Cortafuegos y VPN para pymes
Protección del acceso a Internet, VPN para teletrabajo y conexión entre sedes. El SPC-N5095-4L y el Nano-N1241 cubren redes pequeñas con 4x 2.5G.
Segmentación OT e IoT
Aislar cámaras, autómatas y dispositivos IoT de la red de gestión con VLAN y reglas propias, algo que se revisa en casi cualquier auditoría NIS2.
IDS/IPS y filtrado
Suricata, Zenarmor o el filtrado DNS consumen CPU. El Nano-N3161 y el Nano-N3281 llevan Intel Core para mantener el caudal con la inspección activada.
SD-WAN y varias salidas a Internet
Agregación y conmutación por error entre fibra, 4G/5G y líneas de respaldo, con ranuras M.2 para módems móviles en varios modelos.
Enlaces de 10 Gbit/s
Para fibra de 10 Gbit/s o para conectar con el núcleo del CPD, el Nano-N3261 y el N1342 tienen dos puertos 10G SFP+ con controladora Intel 82599.
Centros de datos, ISP y MSP
El 1U6L-ADL y el 2U6L-ADL se montan en rack de 19", incluyen grupos de bypass y, en el 2U, opción de fuente redundante.
Cómo elegir un firewall
- Ancho de banda
- Hasta 1 Gbit/s, basta con puertos 2.5G y un N5095, N100 o J6412. Para fibra de 2 a 10 Gbit/s, elija puertos 10G SFP+ y un Intel Core.
- Puertos
- Sume WAN, LAN y cada segmento que quiera separar físicamente (invitados, cámaras, planta). Los modelos IWILL tienen de 2 a 8 puertos, algunos con PoE.
- VPN e IDS/IPS
- El cifrado y la inspección de tráfico consumen CPU. Con muchos túneles o Suricata en modo IPS, opte por Core i5/i7 o Core Ultra y 16 GB de memoria o más.
- Formato
- Sobremesa sin ventilador para oficinas y tiendas; rack 1U/2U con bypass y fuente redundante para centros de datos y operadores.
- Temperatura y ubicación
- Los cortafuegos de sobremesa de la serie Nano (N3161, N3061, N3281, N3261, N1342) trabajan de -10 °C a 60 °C y toleran un armario de comunicaciones sin climatizar; los servidores 1U/2U están especificados para 0–45 °C y deben ir en una sala técnica.
- Sistema operativo
- OPNsense y pfSense son los más utilizados. Las controladoras Intel i225/i226 y 82599 tienen el mejor soporte en FreeBSD; le confirmamos la compatibilidad de cada modelo.
- Gestión remota
- Puerto de consola, Intel vPro, watchdog y TPM 2.0 facilitan la administración y el arranque seguro en sedes sin personal técnico.
- Consola y vídeo
- En un firewall la pantalla solo se usa durante la instalación, así que basta una salida HDMI o VGA. Más útil es un puerto de consola serie para recuperar el equipo sin red: lo tienen el N3161, el N3061, el N3281, el N18 y el N1342.
¿Todavía tiene dudas? Hable con nuestro equipo técnico y le indicaremos la configuración adecuada para su proyecto.
Preguntas frecuentes
¿Los appliances IWILL vienen con OPNsense o pfSense?
¿Qué firewall necesito para una fibra de 1 Gbit/s?
¿Tienen modelos con 10G SFP+?
¿Un firewall dedicado ayuda a cumplir NIS2?
¿Hay modelos con PoE?
¿Sobremesa o rack?
Solicite presupuesto para su proyecto
Distribuidor oficial de IWILL para España. Cuéntenos la aplicación, las cantidades y el plazo: le responderemos con la configuración recomendada y una oferta, con 3 años de garantía y soporte técnico cercano.